Recht & Datenschutz
DSGVO-konformer Chatbot: was das wirklich heißt
Was ein DSGVO-konformer Chatbot braucht: AVV, Unterauftragsverarbeiter, USA-Transfer, Einwilligung, Löschfristen. Mit Checkliste und klarer Aufgabenteilung.
Inhalt
- Zwei Rollen: du verantwortest, wir verarbeiten
- Der Auftragsverarbeitungsvertrag (AVV)
- Unterauftragsverarbeiter: wer die Daten noch sieht
- Drittlandtransfer: der Teil, über den viele schweigen
- Einwilligung im Widget
- Speicherdauer und Löschung
- Auskunft und Löschung für Betroffene
- Was du selbst erledigen musst
- Checkliste: DSGVO-konformer Chatbot
- Ehrlich gesagt
Fast jeder Anbieter schreibt „DSGVO-konform“ auf seine Startseite. Wir auch. Nur: Ein Siegel, das ein Anbieter sich selbst verleiht, sagt wenig. Ob ein DSGVO-konformer Chatbot auf deiner Website am Ende wirklich sauber läuft, hängt an einer Handvoll konkreter Punkte. Einige erledigt der Anbieter, einige erledigst du. Dieser Beitrag geht sie der Reihe nach durch und sagt bei jedem, wer zuständig ist.
Vorweg: Das hier ist keine Rechtsberatung. Wir beschreiben, wie unser Produkt arbeitet und welche Fragen du dir stellen solltest. Für deinen konkreten Fall fragst du deinen Datenschutzbeauftragten oder eine Anwältin.
Zwei Rollen: du verantwortest, wir verarbeiten
Der wichtigste Punkt zuerst, weil sich alles andere daraus ergibt. Wenn du einen Chatbot auf deiner Website einsetzt, bist du der Verantwortliche. Du entscheidest, wofür der Bot da ist, was er weiß und wem er antwortet. Wir als Anbieter sind dein Auftragsverarbeiter nach Art. 28 DSGVO. Wir verarbeiten die Daten deiner Besucher nur auf deine Weisung.
Daraus folgt: Keine Software kann dich „DSGVO-konform machen“. Sie kann dir die nötigen Bausteine liefern. Ob du sie richtig einsetzt, liegt bei dir.
Der Auftragsverarbeitungsvertrag (AVV)
Ohne AVV geht es nicht. Bei Mignuti Chatbot schließt du ihn bei der Einrichtung des Kontos ab. Wir protokollieren, wann du welche Fassung angenommen hast. Ein gegengezeichnetes PDF bekommst du auf Anfrage. Den vollständigen Text findest du unter AVV.
Was drinsteht und worauf du bei jedem Anbieter achten solltest:
- Weisungen: Der Anbieter verarbeitet nur, was du über Vertrag und Einstellungen vorgibst.
- Technische und organisatorische Maßnahmen (TOM): konkret beschrieben, nicht nur „nach Stand der Technik“.
- Meldung von Datenpannen: bei uns unverzüglich, spätestens 48 Stunden nach Kenntnis.
- Unterstützung bei Betroffenenrechten: mit welchen Mitteln der Anbieter dir hilft.
- Löschung bei Vertragsende: mit Frist.
- Kein Training: Wir trainieren keine KI-Modelle mit deinen Daten oder denen deiner Besucher und setzen nur Modellanbieter ein, die vertraglich daran gehindert sind.
Unterauftragsverarbeiter: wer die Daten noch sieht
Ein KI-Chatbot ist nie nur eine Firma. Hinter ihm stehen Server, ein Sprachmodell, ein Suchdienst, ein Mailversand. Jeder davon ist ein Unterauftragsverarbeiter und gehört auf eine öffentliche Liste. Unsere steht unter Subunternehmer. Die wichtigsten:
- netcup GmbH, Deutschland: Server für Datenbank, Dateien, Anmeldung und die Verarbeitung selbst. Kein Managed-Datenbankanbieter.
- Anthropic PBC, USA: das Sprachmodell, das die Antworten formuliert.
- OpenAI, USA: die Embeddings für die semantische Suche, also die Umrechnung von Text in Zahlenvektoren.
- Microsoft (Azure OpenAI), EU: Ersatzmodell, falls das Hauptmodell ausfällt.
- Stripe, Cloudflare, Resend: Abrechnung, Auslieferung des Widgets und E-Mails.
Neue Unterauftragsverarbeiter kündigen wir mindestens 30 Tage vorher an. Du kannst aus wichtigem datenschutzrechtlichem Grund widersprechen.
Drittlandtransfer: der Teil, über den viele schweigen
Hier wird es bei KI-Chatbots ehrlich gesagt unbequem. Die leistungsfähigen Sprachmodelle stammen fast alle von US-Firmen. Auch bei uns gehen die Chat-Nachrichten für die Antwort an Anthropic in den USA und für die Suche an OpenAI in den USA.
Was das heißt:
- Server in Deutschland heißt nicht, dass alles in der EU bleibt. Datenbank und Dateien liegen bei netcup in Deutschland. Der Modellaufruf selbst verlässt die EU.
- Die Grundlage sind Standardvertragsklauseln. Die Übermittlung an Anthropic und OpenAI ist über die EU-Standardvertragsklauseln 2021/914 abgesichert (Art. 46 Abs. 2 lit. c DSGVO). Unter dem EU-US Data Privacy Framework sind diese beiden Anbieter nicht zertifiziert. Wer dir etwas anderes erzählt, sollte das belegen können.
- Vorher wird geschwärzt. Bevor eine Nachricht an das Sprachmodell geht, ersetzen wir erkennbare personenbezogene Angaben regelbasiert: E-Mail-Adressen, Telefonnummern, IBAN, Kreditkarten-, Ausweis- und Steuernummern, IP-Adressen. Straßenadressen und Namen mit Anrede werden über Muster erfasst. Was nicht geht: Einen frei stehenden Namen ohne „Herr“ oder „Frau“ erkennt die Regel nicht. Schwärzung senkt das Risiko, sie ersetzt keine Rechtsgrundlage.
Wenn deine Vorgaben gar keinen US-Anbieter zulassen, kannst du pro Projekt ein eigenes Sprachmodell anbinden. Dazu kommt nächste Woche ein eigener Beitrag.
Einwilligung im Widget
Unser Widget legt eine zufällige Sitzungs-ID im Browser ab, damit das Gespräch einen Seitenwechsel übersteht. Für diese Ablage im Browser holen wir eine Einwilligung ein (§ 25 TDDDG, früher TTDSG). Standardmäßig startet das Widget deshalb keine Sitzung und schreibt nichts in den Browser, bevor der Besucher zugestimmt hat.
Du hast zwei Wege:
- Das Widget fragt selbst. Es zeigt vor dem ersten Chat einen Einwilligungs-Knopf und verlinkt dabei deine Datenschutzerklärung.
- Dein Cookie-Banner fragt. Du verbindest die Zustimmung in deinem Banner mit dem Widget. Wie das geht, steht in der Dokumentation.
Welche Rechtsgrundlage du für die eigentliche Beantwortung der Frage wählst, entscheidest du als Verantwortlicher. Auf unserer eigenen Website stützen wir die Antwort auf berechtigtes Interesse an Produktinformation. Das ist unsere Einschätzung für unseren Fall, keine Vorlage für deinen.
Speicherdauer und Löschung
Ein Chatprotokoll, das ewig liegen bleibt, ist ein Risiko ohne Nutzen. Bei uns gelten feste Fristen, die automatisch täglich angewendet werden:
- Nachrichten: 90 Tage, danach wird der Inhalt anonymisiert. Kennzahlen bleiben, der Text ist weg.
- Sitzungsdaten: IP-Adresse und Browser-Kennung speichern wir ohnehin nur als Hash, auch diese nach 90 Tagen.
- Protokoll sicherheitsrelevanter Vorgänge: 2 Jahre, mit Compliance-Bezug 7 Jahre.
Kürzer geht immer: Du kannst einzelne Unterhaltungen jederzeit selbst löschen.
Auskunft und Löschung für Betroffene
Fragt dich ein Besucher, was über ihn gespeichert ist, oder will er gelöscht werden, musst du reagieren können. Dafür gibt es:
- „Unterhaltung löschen“ im Widget: Der Besucher löscht sein Gespräch selbst, ohne Konto und ohne Anfrage an dich.
- Export: Du lädst die Daten deiner Organisation als ZIP mit JSON- und CSV-Dateien herunter.
- Löschung einzelner Unterhaltungen im Dashboard.
- Löschung der ganzen Organisation: innerhalb von 30 Tagen, ausgenommen gesetzlich aufzubewahrende Rechnungsdaten.
Landet eine Anfrage eines deiner Besucher direkt bei uns, leiten wir sie an dich weiter, statt selbst zu antworten. Du bist der Verantwortliche.
Was du selbst erledigen musst
Das ist der Teil, den dir kein Anbieter abnimmt:
- Datenschutzerklärung ergänzen. Deine Besucher müssen erfahren, dass ein Chatbot läuft, welche Daten er verarbeitet, wer die Empfänger sind und dass Daten in die USA gehen (Art. 13 DSGVO). Die Adresse deiner Erklärung hinterlegst du in der Plattform, das Widget verlinkt sie.
- Rechtsgrundlage festlegen und im Verzeichnis deiner Verarbeitungstätigkeiten eintragen.
- Wissensbasis prüfen. Stehen in deinen PDFs oder auf deinen Seiten personenbezogene Daten Dritter, beantwortet der Bot womöglich Fragen dazu. Lade nur hoch, was du verarbeiten darfst.
- Keine besonderen Kategorien planen. Gesundheitsdaten und Ähnliches sind laut AVV nicht Gegenstand der Verarbeitung. Wenn dein Bot in einer Praxis läuft, formuliere die Begrüßung so, dass niemand Befunde eintippt.
- Nicht auf Kinder ausrichten. Das Widget ist nicht dafür gedacht, gezielt Personen unter 16 anzusprechen.
- Eigene Anbindungen absichern. Leitest du Anfragen per Webhook an dein CRM oder ein Automationstool weiter, brauchst du mit diesem Dienst einen eigenen AVV.
- KI-Hinweis nicht verstecken. Das Widget zeigt ihn ohnehin dauerhaft und nicht abschaltbar an. Was Art. 50 des AI Act genau verlangt, steht im Beitrag KI-Chatbot und AI Act Artikel 50.
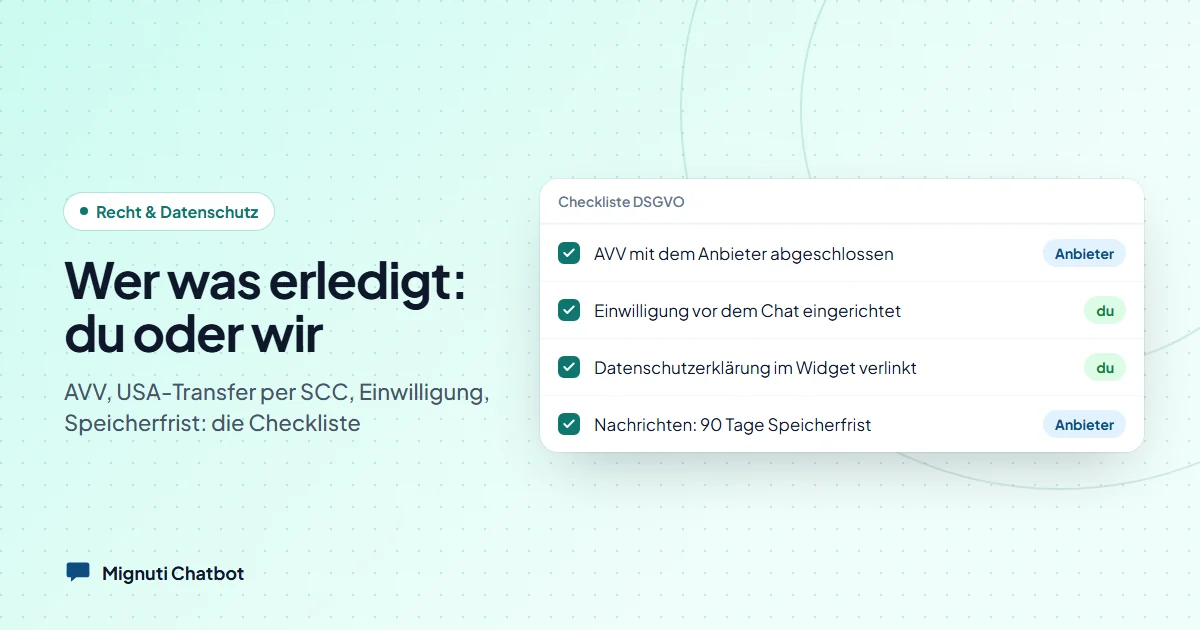
Checkliste: DSGVO-konformer Chatbot
Bevor der Bot live geht, kurz durchgehen:
- AVV mit dem Anbieter abgeschlossen
- Liste der Unterauftragsverarbeiter gelesen, Drittlandtransfer und Grundlage bekannt
- Rechtsgrundlage für die Antworten festgelegt
- Einwilligung vor dem Chat eingerichtet, im Widget oder über dein Cookie-Banner
- Datenschutzerklärung um den Chatbot ergänzt und im Widget verlinkt
- Speicherfristen geprüft und ins Verarbeitungsverzeichnis übernommen
- Ablauf für Auskunft und Löschung geklärt
- Wissensbasis auf personenbezogene Daten Dritter geprüft
- Begrüßungstext bittet darum, keine sensiblen Daten einzugeben
Ehrlich gesagt
Einen KI-Chatbot, bei dem gar keine Daten die EU verlassen, gibt es mit den großen Sprachmodellen heute nicht ohne eigene Arbeit. Was es gibt: einen Anbieter, der offen sagt, wohin die Daten gehen, die Grundlagen dafür nennt, vorher schwärzt, kurze Fristen hat und dir Werkzeuge für Auskunft und Löschung gibt.
So wollen wir Mignuti Chatbot betreiben. Wie die Daten im Einzelnen fließen, zeigen wir auf der Seite Sicherheit und Vertrauen. Wenn dein Datenschutzbeauftragter Fragen hat, schick sie uns. Wir beantworten sie lieber vor dem Vertrag als danach.
Dein eigener Chatbot, aus deinen Inhalten
Trag deine Website ein, lade PDFs hoch oder verbinde einen Ordner. Der Bot beantwortet Fragen nur aus deinen Quellen. 7 Tage kostenlos testen.